こんにちは。Tradivanceです。
「生成AIの課題」で検索すると、似たリストが並びます。情報漏洩、ハルシネーション、著作権、コスト、定着しない。どれも間違ってはいません。ただ、並べられても「うちはどれから手をつけるのか」は分かりません。
そこで本記事では、課題を数え上げるのではなく、いま日本で実際に何が起きているかを公的なデータで確認します。使うのは2つです。
- 総務省『令和8年版 情報通信白書』(2026年7月24日公表・調査は2025年度)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公開)
読み進めると、ひとつの構造が見えてきます。日本企業が挙げる課題は、日本企業の使い方の裏返しになっているということです。白書は日本・米国・ドイツ・中国の4か国を比較しており、そこに差がはっきり出ています。
生成AIの課題とは|まず結論、日本の課題は「使い方」の裏返し
先に結論をお伝えします。課題の項目そのものは、どの国でも大きく変わりません。変わるのはどれが強く出るかです。
検索して出てくる記事の課題リストが似通っているのは、そのためです。情報漏洩も、精度も、著作権も、生成AIという技術に付いてくる性質から生じます。技術が同じである以上、リストは似ます。
ですから、リストを眺めても順番は決まりません。決めるには自社がその技術をどう使っているかを先に見る必要があります。本記事はそこを、公的な調査で確認していきます。
日本で強く出ているのは「内向きの心配」
白書によると、日本企業が最も多く挙げた懸念は社内情報の漏洩などのセキュリティリスクでした。一方、米国・ドイツ・中国では倫理上不適切な内容や偏見、プライバシーの侵害を挙げる割合が日本より高くなっています。
| 心配の向き | 内容 | 強く出る国 |
|---|---|---|
| 内向き | 社内の情報が外に漏れないか | 日本で最多 |
| 外向き | 不適切な内容や偏見が出ないか、他人の情報を扱っていないか | 他の3か国が日本より高い |
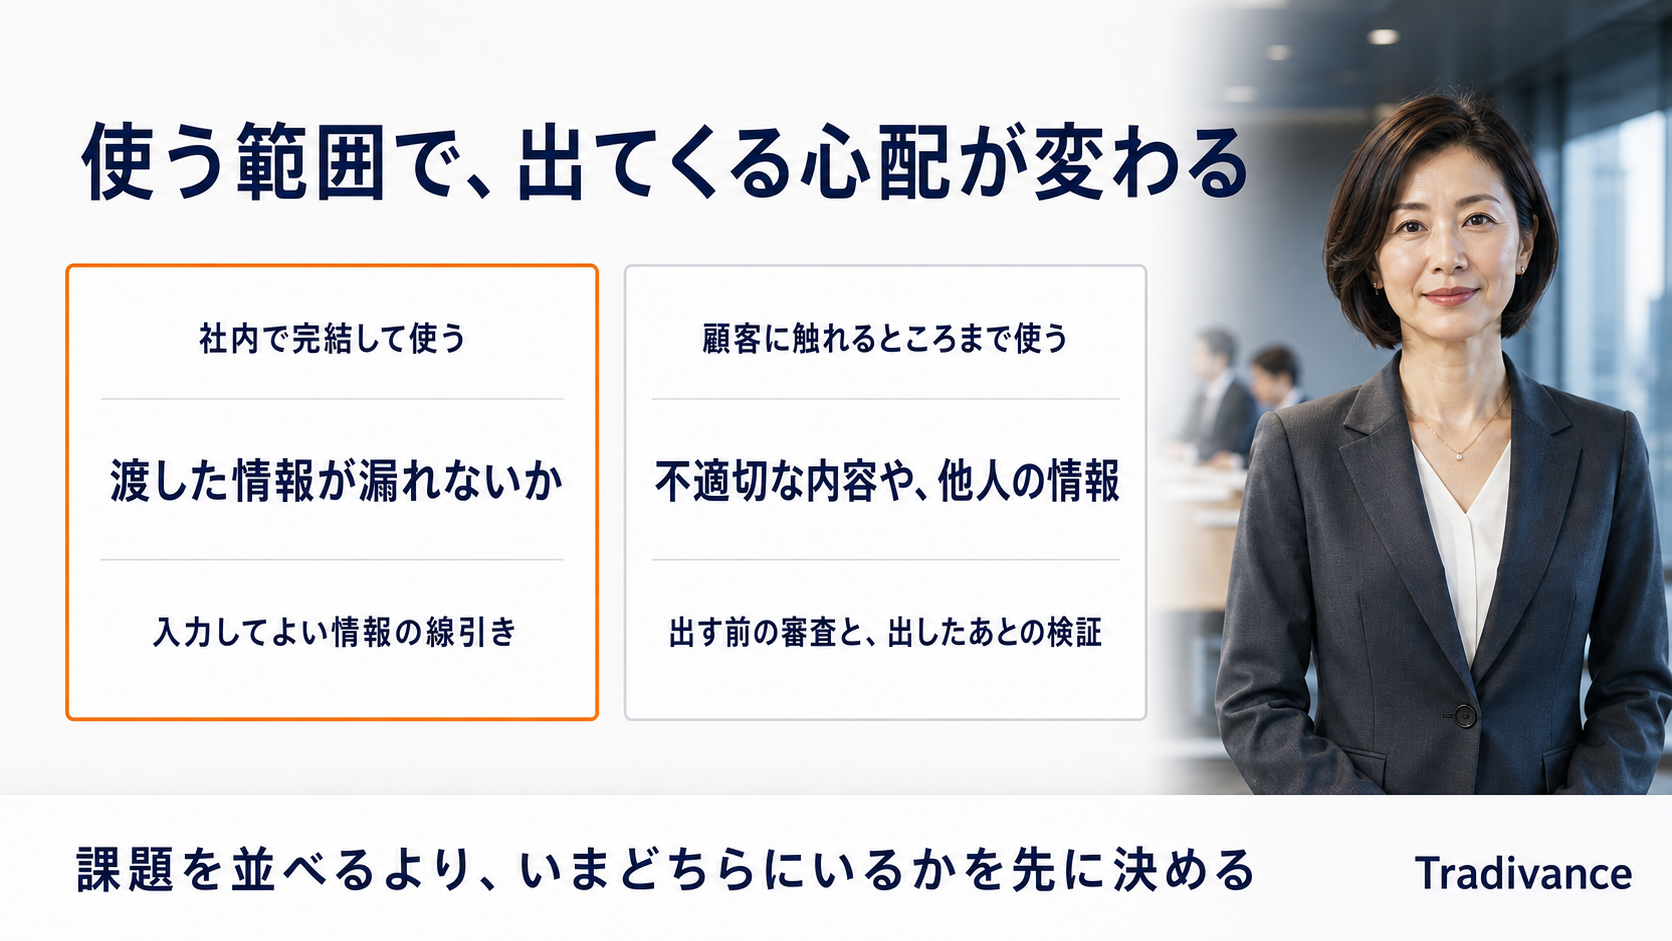
この差には理由があります。詳しくは本記事の中盤で扱いますが、社内だけで使っているか、顧客に触れるところまで使っているかで、出てくる心配が変わるのです。
本記事で確認していく順番
まず日本で挙がっている課題を順に見て、次に海外との差を確認します。そのうえで、対策がどこで止まっているかを見ます。最後に、自社に当てはめるための確認の観点をまとめます。
使う資料の性格も先にお伝えします。白書の調査は2025年度に日本・米国・ドイツ・中国の4か国で実施されたもので、公表は2026年7月です。IPAの脅威は2025年に起きた事故や攻撃の状況から候補が選ばれ、投票で順位が決まっています。
どちらも特定のベンダーが自社製品のために出した資料ではありません。社内で議論の土台をそろえたいときに、共通の参照点として置きやすい性質のものです。
生成AIそのものの仕組みからご覧になりたい場合は、生成AIとは何か?その仕組みと活用方法もあわせてご確認ください。
生成AIの課題で日本企業が最も挙げるもの|社内情報の漏洩
白書は、企業が懸念するリスクを4か国で聞いています。日本の結果はこうでした。
| 順位 | 日本企業が挙げた懸念 |
|---|---|
| 1番目 | 社内情報の漏洩などのセキュリティリスクがある |
| 2番目 | 出力結果の精度に問題がある |
| 3番目 | 著作権等の権利を侵害する可能性がある |
なぜ漏洩が1番目に来るのか
この並びは、日本企業の使い方をそのまま映しています。白書によれば、日本で最も活用されている業務は議事録やメールの作成補助で、導入効果を実感している割合も同じ業務が最も高くなっています。つまり社内の情報を渡して、社内で使うという形が中心にあります。
議事録には、その場で話された内容がそのまま入ります。メールには取引先の名前も、進行中の案件の状況も入ります。いちばん外に出したくない情報を、いちばん頻繁に渡しているという構図です。
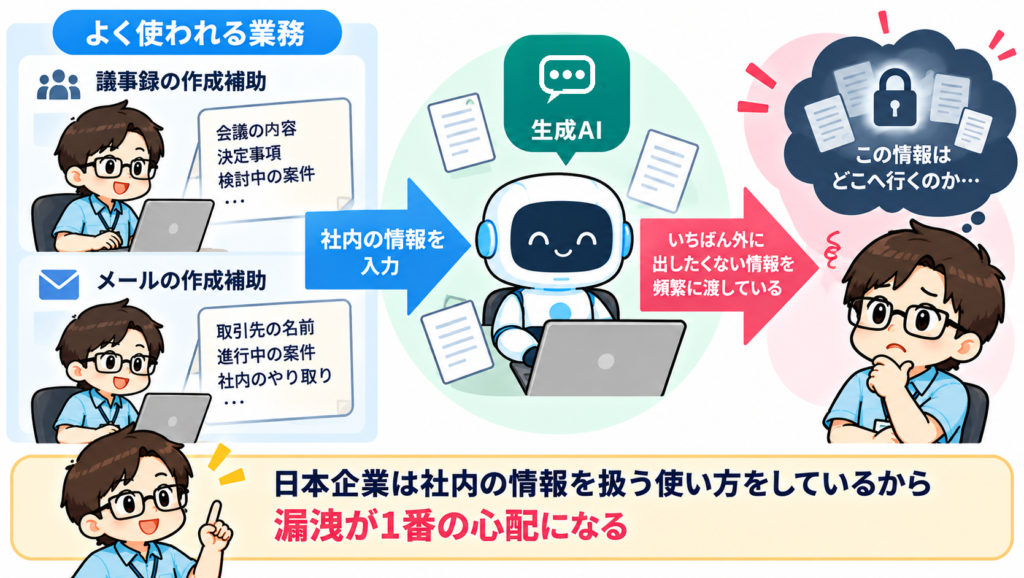
社内の情報を渡すのですから、「その情報がどこへ行くのか」が最大の関心事になるのは自然です。順位が示しているのは危険度ではなく、どこに神経を使っているかだと読むほうが正確です。
ここを取り違えると、対策の設計を誤ります。「日本企業はセキュリティを重視している」ではなく、「日本企業は社内の情報を扱う使い方をしているので、そこが心配になる」と読むと、次に何を決めればよいかが見えてきます。
この心配は正しい方向を向いています
後ほど扱いますが、IPAの調査でもAIに関わるリスクが上位に入っています。漏洩を心配すること自体は、的外れではありません。
問題は別のところにあります。心配していることと、そのために実際に回している仕組みが釣り合っているかです。ここは本記事の中盤で扱います。
当社が相談を受ける場面でも、漏洩を心配していない会社はほとんどありません。心配はしているが、入力してよい情報の線引きが言葉になっていないという状態がいちばん多く見られます。
線引きは、細かくするほど守られなくなります。実務で機能しているのは「顧客名が入っているものは渡さない」「未公開の数字は渡さない」といった、迷う場面を名指しした短いルールです。覚えられる量に収まっているかどうかが、実際に守られるかを決めます。
生成AIの課題は日本と海外で違う|倫理とプライバシーの差
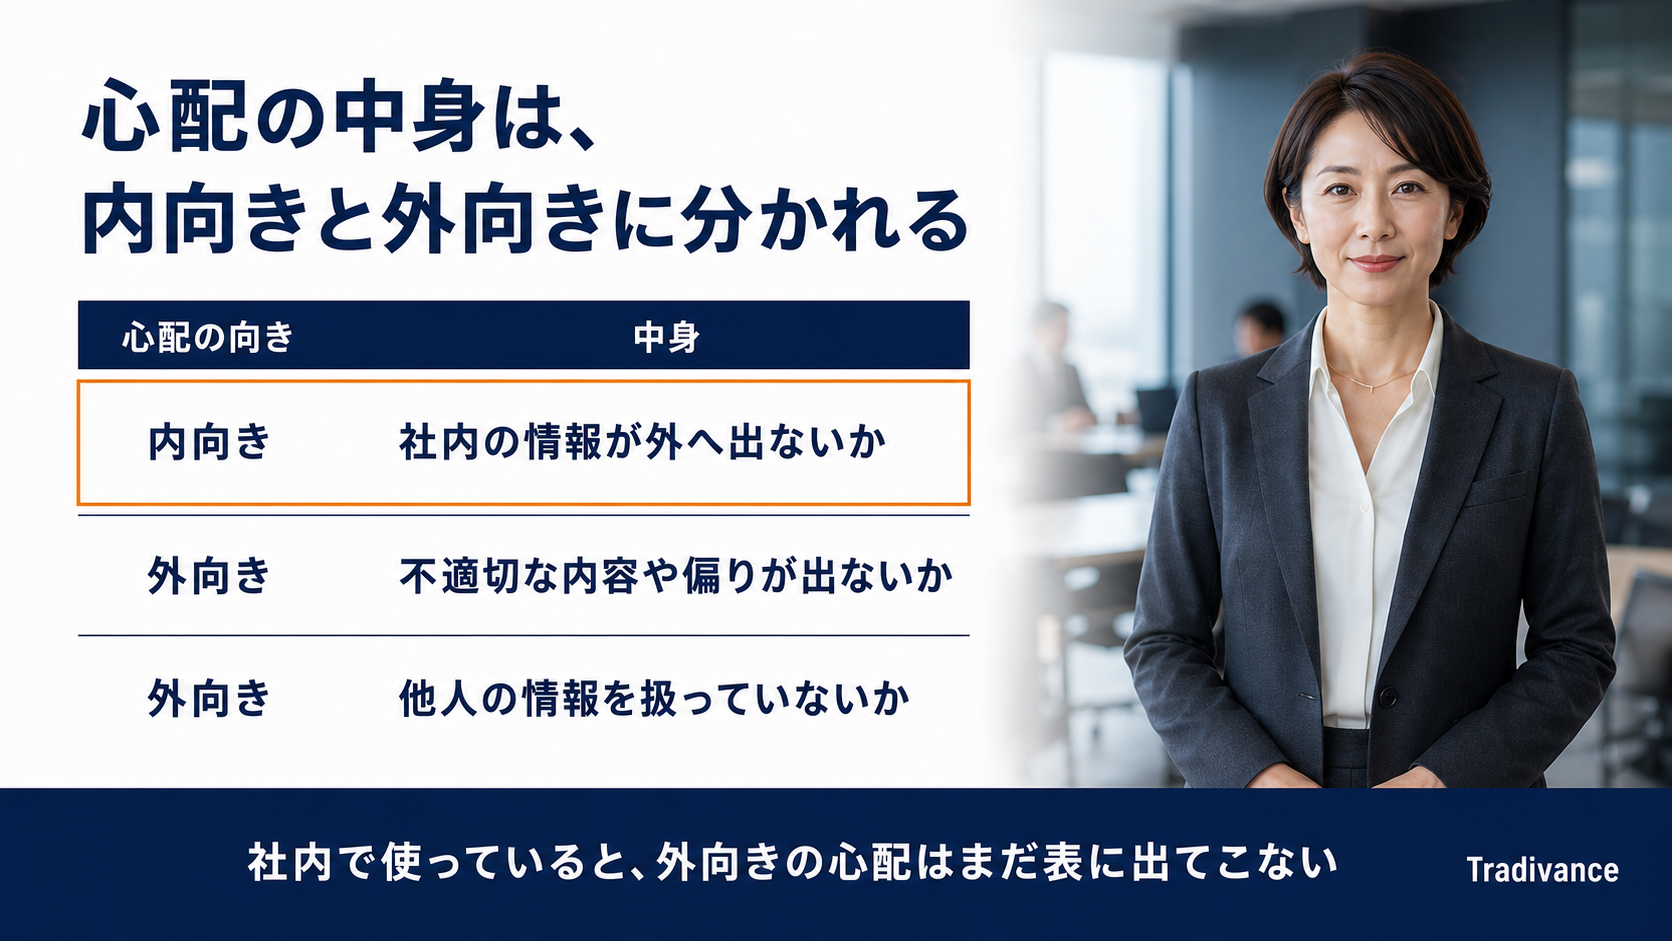
ここが本記事でいちばんお伝えしたい部分です。同じ質問をしているのに、国によって答えの重心が違います。
他の3か国で日本より高い項目
白書はこう書いています。「他の3か国では『出力結果に倫理上不適切な内容や偏見が含まれる可能性がある』や『個人情報の取り扱いなどプライバシーの侵害の可能性がある』が、日本に比べて高い傾向が見られた」
この2つに共通しているのは、相手が社外にいるという点です。不適切な内容が出て困るのは、それを誰かが受け取るからです。プライバシーが問題になるのは、扱っているのが他人の情報だからです。
社内で使っているぶんには、この2つはあまり表に出ません。多少ぎこちない表現が返ってきても、受け取るのは同僚です。扱っているのも自社の情報です。だから心配のリストに上がってきません。
差の理由を白書が説明しています
推測ではありません。白書自身が理由を述べています。
「日本に比較して他の3か国では、議事録・メール作成補助等の企業内で完結する利用にとどまらず、顧客向けの製品・サービスに生成AIを活用することが積極的に行われており、これに伴い、事前の審査や事後の評価・検証を行う体制が整備されつつあるものと考えられる」
つまり、使い方が違うから、出てくる心配が違うということです。
| 使い方 | 強く出る心配 | 要る仕組み |
|---|---|---|
| 社内で完結する | 渡した情報が漏れないか | 入力してよい情報の線引き |
| 顧客に触れる | 不適切な内容が出ないか、他人の情報を扱っていないか | 出す前の審査と、出したあとの検証 |
これは「日本が遅れている」という話ではありません
当社としては、順位の差を優劣として読むべきではないと考えています。社内で完結させているうちは、社内向けの心配で足ります。設計として間違っていません。
効いてくるのは、使う範囲を広げようとしたときです。顧客に触れる使い方へ一歩出た瞬間に、これまで表に出ていなかった心配が一気に増えます。そのときに慌てないよう、いま何を用意していないかを知っておくという読み方が実用的です。
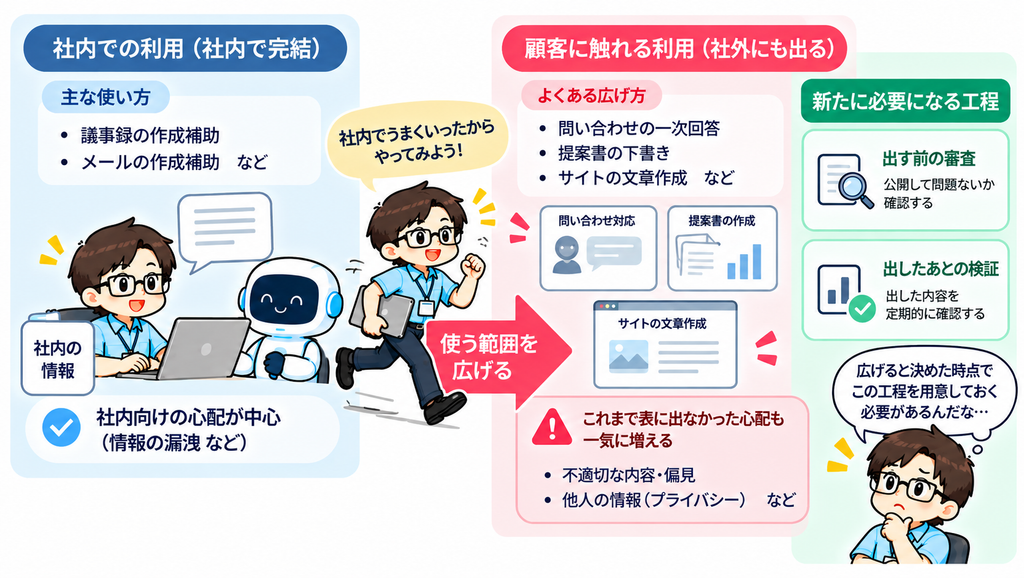
実際、社内利用から一歩出る場面は突然やってきます。問い合わせの一次回答に使ってみる。提案書の下書きに使う。サイトの文章を書かせる。どれも「社内でうまくいったから」という理由で始まります。
そのときに必要になるのが、白書で他の3か国が日本より高かった出す前の審査と、出したあとの検証です。社内利用の延長線上にはない工程なので、広げると決めた時点で用意する必要があります。
生成AIの課題としての出力の精度|合っているように見える間違い
日本で2番目に多く挙がったのが出力結果の精度です。よく知られている課題ですが、実務では気づきにくさのほうが厄介です。
読みやすさは、正しさの証拠になりません
生成された文章は整っています。整っていると、内容も検証済みのように感じられます。この錯覚が、確認の手を止めます。
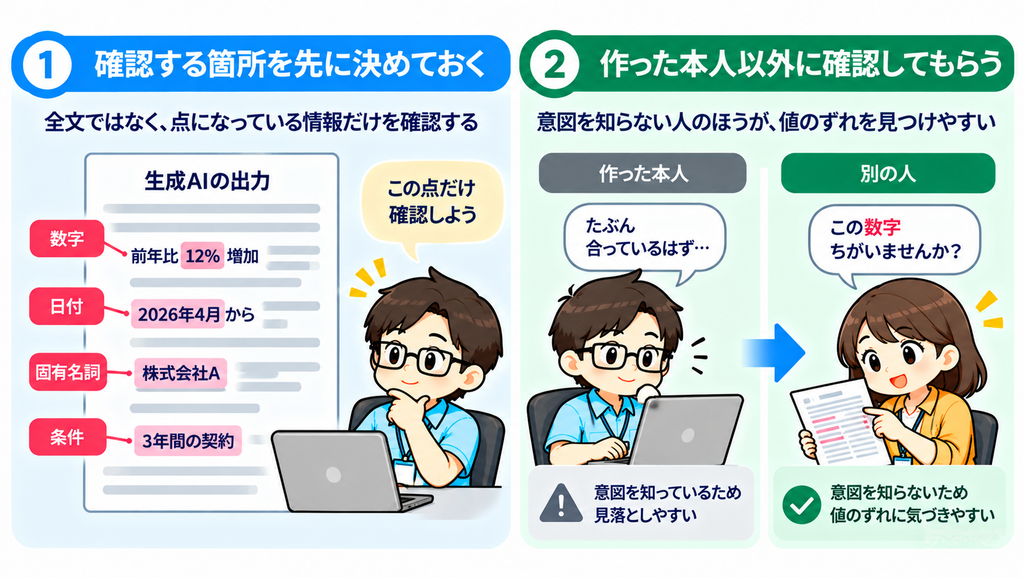
当社が伴走の現場で見てきたかぎり、誤りが残るのは数字・日付・固有名詞・条件に集中します。文章の流れではなく、点になっている情報が入れ替わります。
理由は、文章としての自然さと、その値が合っているかどうかが別のものだからです。「先月比で12%」と書かれた文章は、数字が何であっても自然に読めます。読んで違和感が出るのは文の流れが崩れたときだけで、値のずれは違和感を出しません。
精度は「直す」より「どこを人が見るか」の話
精度の課題は、道具を替えれば消えるものではありません。実務で効くのは、確認する箇所を先に決めておくことです。全文を読み直すのは続きませんが、点になっている情報だけなら続きます。
もうひとつ効くのが、確認する人を作った本人以外にすることです。書いた本人は、自分が意図した内容を知っているぶん、文章を読んでいるつもりで記憶を読んでしまいます。意図を知らない人のほうが、値のずれを速く見つけます。
もう1つ、精度の話でよく誤解されるのが「聞き方を工夫すれば解決する」という考え方です。指示を具体的にすれば当たる確率は上がりますが、当たったかどうかを確認する工程が消えるわけではありません。工夫は確認を減らすためではなく、直しの手間を減らすために効きます。
なお、誤りの発生率といった数値は当社が一次情報を確認できていないため、本記事では扱いません。他社の記事に具体的な割合が載っていても、出どころが確認できないものは書かない方針にしています。
生成AIの課題としての著作権
日本で3番目に多かったのが著作権等の権利を侵害する可能性です。
ここも、これまで見てきた構造と同じ形をしています。社内のメモに使っているうちは表面化せず、社外に出す文書や公開するコンテンツに使った瞬間に効いてきます。
気づきにくいのは、順位が3番目だからではありません
白書で3番目という順位は、優先度が低いという意味ではありません。社内で完結している会社が多いぶん、まだ出番が来ていないだけと読むほうが実態に近いはずです。
実際、公開するコンテンツを扱う部署だけが強く意識していて、社内文書を書く部署は考えたこともない、という状態はよく起こります。会社としての判断が、部署ごとにばらけたまま置かれているわけです。
社内で決めておくと止まらない3点
当社は法律事務所ではないため、本記事で法解釈は扱いません。代わりに、社内で決めておくと止まらなくなる観点を挙げます。
- どこまでを公開物とみなすか(社内資料/取引先への提出物/一般公開)
- 公開物に使う場合、誰が確認してから出すか
- 判断に迷ったとき、誰に相談するか(社内の法務か、外部の専門家か)
3つ目まで決めておくと、現場が止まりません。「迷ったら止める」だけを決めると、迷った案件がすべて止まります。相談先まで含めて決めるのが実務的です。
当社が見てきたかぎり、ここで止まる会社は「判断できないから使わせない」という結論に落ち着きがちです。ところが現場では、判断が要らない使い方まで一緒に止まります。社内メモの要約まで禁止されて、結局は誰も使わなくなる、という形です。
生成AIの課題への対策は「作る」で止まりやすい
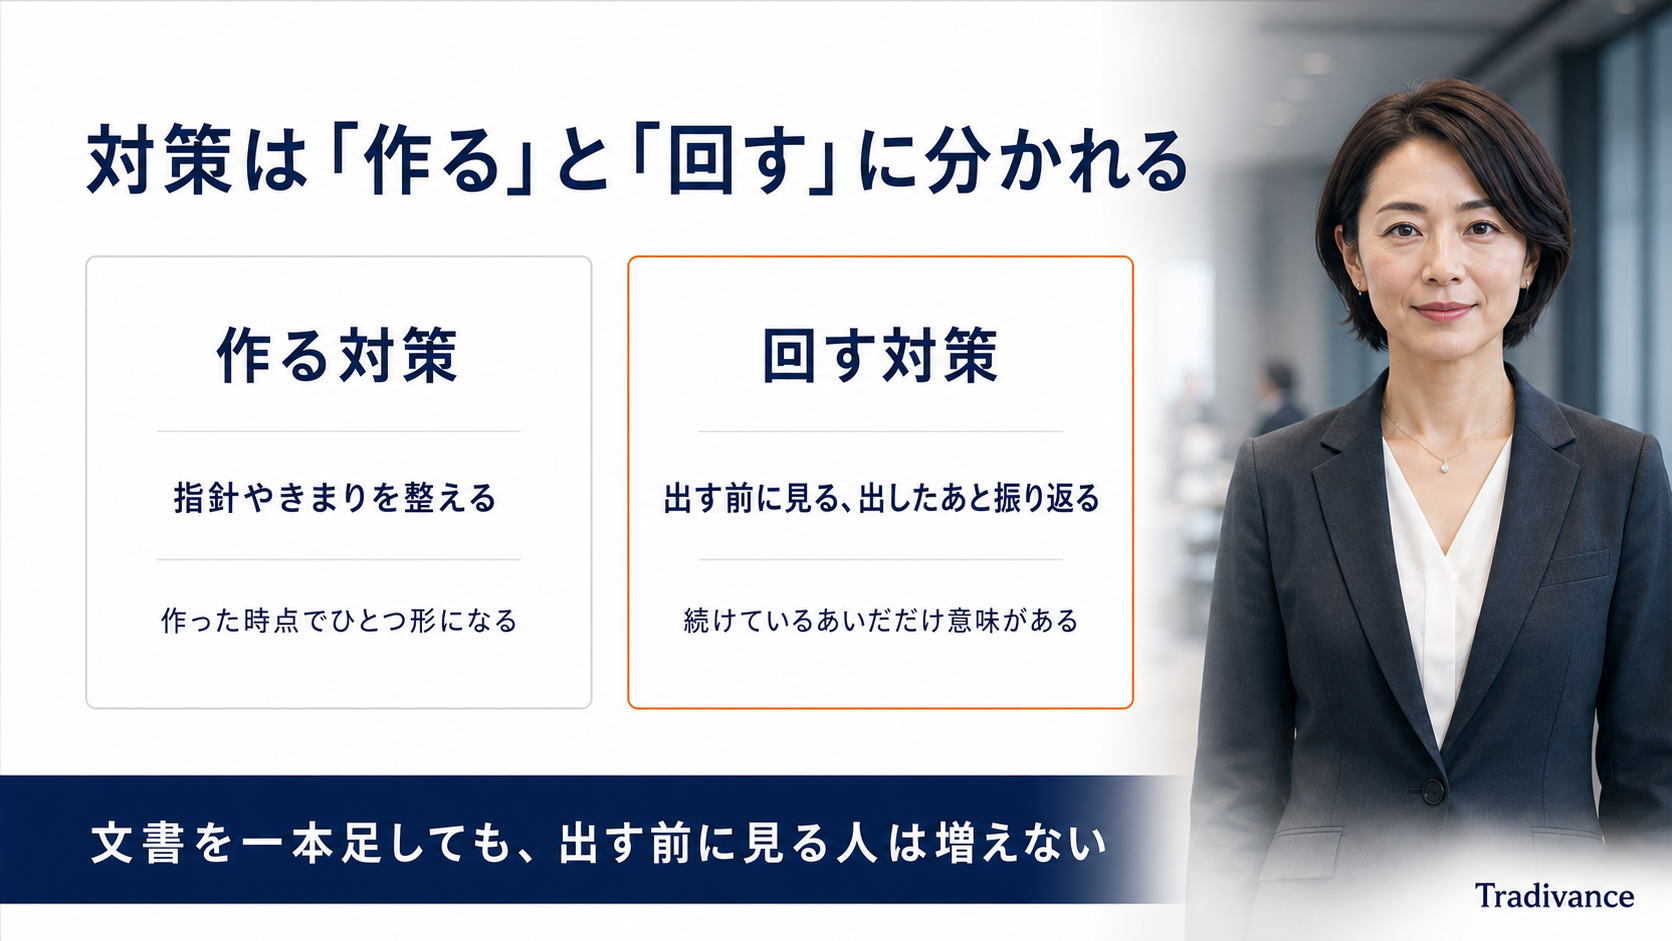
ここが2つ目の核です。白書は、リスク対策として何をしているかも4か国で聞いています。
日本の最多はガイドラインの整備
白書によれば、日本では「全社的な指針やガイドラインを整備している」と回答した割合が41.1%と最も高かったとされています。
そのうえで、こう続きます。「しかし、他の3か国では、『製品・サービスの企画・導入段階で、専門的な審査体制がある』や、『製品・サービス導入後、定期的な評価・検証が行われている』と回答した割合が日本に比べて高い傾向が見られた」
「作る」と「回す」は別のこと
| 種類 | 中身 | 白書で日本が |
|---|---|---|
| 作る対策 | 指針やガイドラインを整備する | 最多(41.1%) |
| 回す対策 | 出す前に審査する、出したあと定期的に検証する | 他の3か国のほうが高い |
この対比が示すのは、日本では文書は作られるが、回す仕組みのほうが弱いという状態です。ガイドラインは作った時点で成果物になりますが、審査や検証は続けている間だけ意味があるため、腰の入り方が違います。
もっとも、これも優劣の話ではありません。H2-3で見たとおり、他の3か国は顧客向けの使い方をしているぶん、審査と検証を回さないと業務が成り立たないのです。必要に迫られて整備されている面があります。
逆に言えば、日本の企業が社内利用にとどまっているうちは、重い審査体制は要りません。問題は、広げると決めたあとも「作る対策」だけで進もうとすることです。文書を1本足しても、出す前に見る人は増えません。
当社が現場で見ている詰まり方
ガイドラインを作ったのに現場で参照されていない、という相談は実際によくいただきます。原因はたいてい文書の出来ではなく、読む機会が業務の中に用意されていないことにあります。
効いているのは、判断が要る場面そのものに確認を差し込むやり方です。出す直前に一度見る。月に一度、出したものを振り返る。文書を配るより、この2つを回すほうが結果的に守られます。
振り返りの場は、重くしないことがコツです。出したものを何本か持ち寄って、気になった点を挙げるだけで十分に機能します。指摘が出れば、そこがガイドラインを直す箇所になります。文書は配って終わりではなく、この場で育つものだと考えると運用が変わります。
生成AIの課題は気のせいではない|脅威として上位に初めて入った
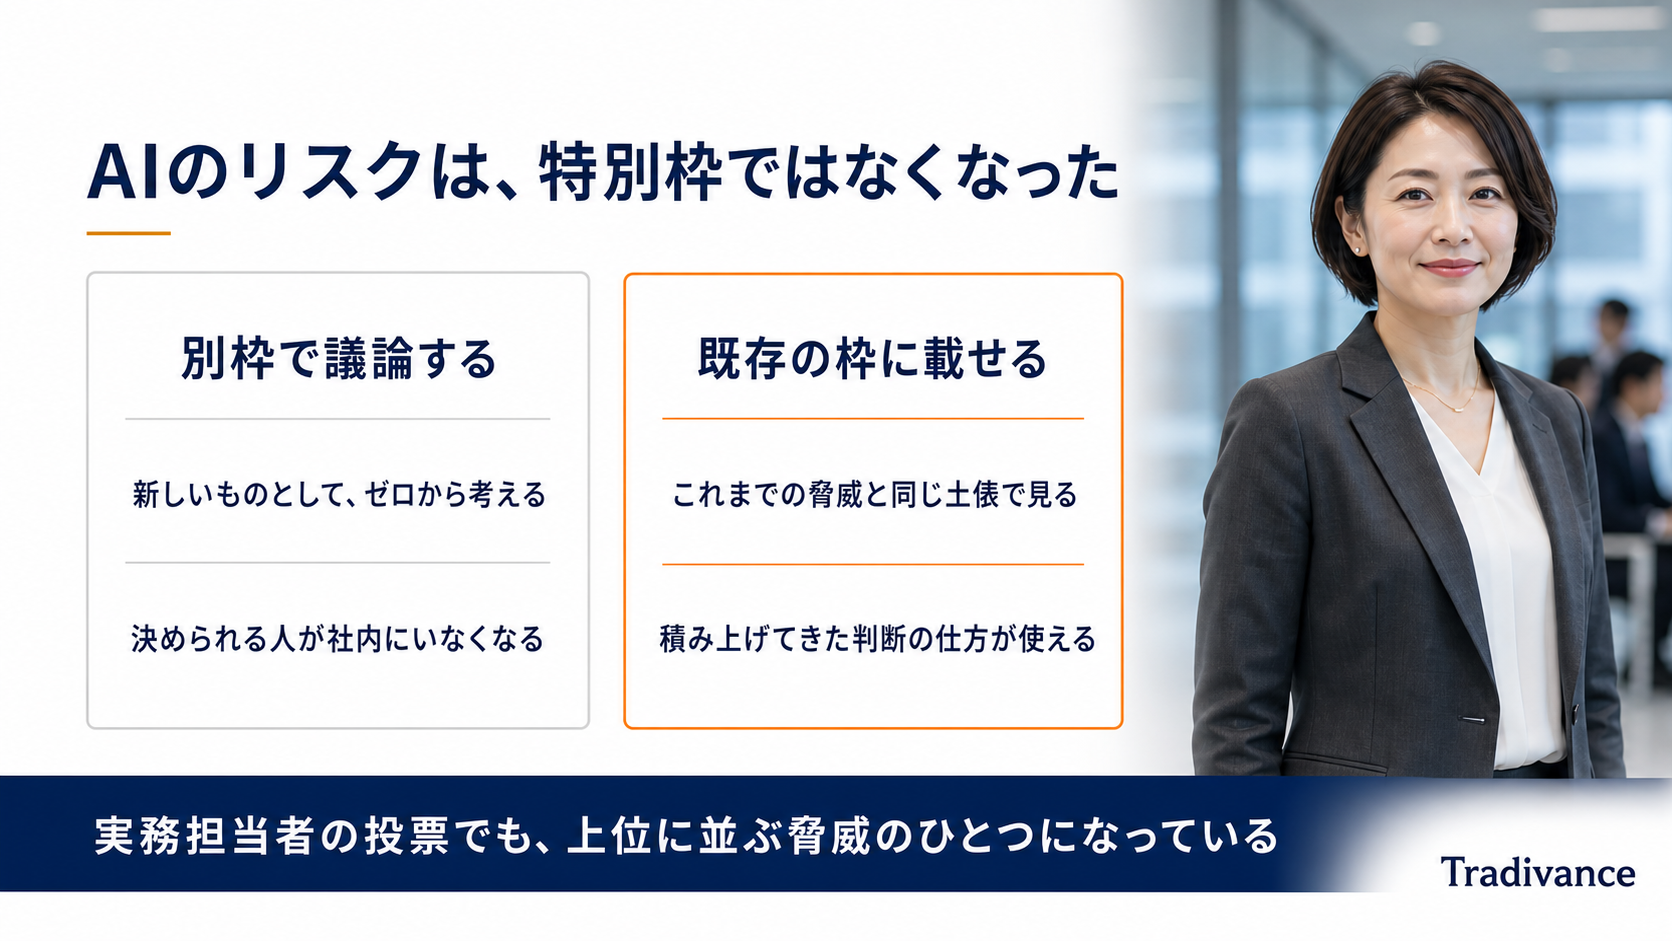
ここまで「日本の心配は内向き」と書いてきましたが、その心配が的外れだという意味ではありません。別の調査でも裏づけがあります。
IPAが2026年1月29日に公開した「情報セキュリティ10大脅威 2026」で、組織向けの脅威として「AIの利用をめぐるサイバーリスク」が3位に入りました。この項目は初選出です。
| 順位 | 組織向けの脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク(初選出) |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
選び方も押さえておく価値があります。IPAによれば、候補を選定したうえで「情報セキュリティ分野の研究者、企業の実務担当者など約250名のメンバーからなる『10大脅威選考会』が審議・投票を経て決定した」とされています。
初めて選ばれて、いきなり3位です。白書で日本企業が挙げていた心配は、現場の実務担当者の投票でも上位に来ているということになります。
上位の顔ぶれと並べて読む
この一覧を眺めると、AIが特別扱いされていないことが分かります。ランサム攻撃やサプライチェーンを狙った攻撃と同じ土俵に置かれています。つまり、情報システム部門がすでに持っている考え方の延長で扱える対象だということです。
この読み方は社内の説明で効きます。AIだけを別枠で議論しようとすると、判断できる人がいない状態になりがちです。既存のリスク管理の枠に載せると、これまで積み上げてきた判断の仕方をそのまま使えます。
生成AIの課題と、効果の捉え方のずれ
もう1つ、課題を考えるうえで見落とせない差があります。何を効果と考えているかです。
日本は効率化に大きく寄っています
白書によれば、生成AIの活用により生じうる影響について、日本では「作業時間の短縮などによる業務の効率化」と回答した割合が61.6%と最も高く、これに続く「製品・サービスの質の向上」の32.2%や「人員不足の解消」の26.8%を大きく上回りました。
他の3か国では順番が違います。最も高いのは「品質管理の精度向上やパーソナライズなどによる製品・サービスの質の向上」でした。
白書自身の読み方
白書はこう述べています。「日本では、生成AIが業務効率化の文脈で捉えられている一方で、他の3か国では、もう一歩踏み込み、製品・サービスの質の向上や生産性向上といった文脈で捉えられている可能性がある」
ここまで見てきた3つの差が、同じ方向を指しています。心配の中身も、打っている対策も、期待している効果も、すべて「社内で完結しているかどうか」で説明がつきます。
効率化は正しい入口です。ただ、効率化だけを見ていると、時間が浮いたあとに何をするかが議論されないまま終わります。浮いた時間の行き先を決めていない導入は、次の期に「で、何が変わったのか」と問われて止まります。
そしてこのずれは、課題の話とつながっています。効率化だけを目的にしているうちは、社内で完結する使い方から出る理由がありません。出ないので、審査や検証も要りません。要らないので、整備されません。
白書の3つの図表は、別々の設問でありながら同じひとつの状態を別の角度から写していると読めます。心配の中身、打っている対策、期待している効果。この3つが揃って「社内で完結している」を指しているわけです。
生成AIの課題を自社に当てはめる|4つの確認
ここまでのデータを、自社の話に落とします。当社が相談を受けるときに最初に確認しているのは、次の4つです。
①どこまで外に出しているか
社内のメモまでなのか、取引先に渡す資料まで含むのか、一般に公開するものにも使っているのか。ここが決まると、必要な対策の重さが決まります。社内で完結しているなら、審査体制を先に作る必要はありません。
この確認でよく分かるのは、会社として把握している範囲と、現場が実際に使っている範囲がずれていることです。社内利用のつもりで許可したものが、提案書の下書きに使われていた、という形はよく起こります。
責めるところではありません。社内で便利だったものは、自然と外向きの仕事にも使われます。把握のしかたを、許可した時点ではなく定期的に聞く形に変えるほうが実態に追いつきます。
②誰が確認するか
作った人が自分で確認する形になっていないかを見ます。作った本人は、自分が確認したい箇所しか見られません。とくに数字・日付・固有名詞は、別の人が見るほうが早く見つかります。
人手が足りない場合でも、全部を他人に見せる必要はありません。外に出るものだけ、しかも点になっている情報だけに絞れば、数分で済みます。「誰かに見せる」ではなく「どこを見せる」まで決めておくのが続けるコツです。
③作った文書は回っているか
ガイドラインがあるかどうかではなく、それが業務のどの場面で参照されるかを聞きます。参照される場面が言えない場合、その文書は実質的にない状態です。ガイドラインをこれから作る、または見直す場合の項目と進め方は、生成AIガイドラインの作り方で整理しています。
白書で日本の最多が「整備している」だったことを思い出してください。整備した会社は多く、回している会社は少ないという分布です。ここを埋められると、他社との差がそのまま出ます。
④測っているか
使われ方を数字で見ているかどうかです。測っていないと、増やす根拠も減らす根拠も出てきません。次の期の判断が、印象論になります。
難しい指標は要りません。誰が使っているか、どの業務で使われているかが分かれば、広げる先も、外してよい人も見えてきます。測る手段を決めずに配ると、更新の時期に前年と同じ数をそのまま並べることになります。
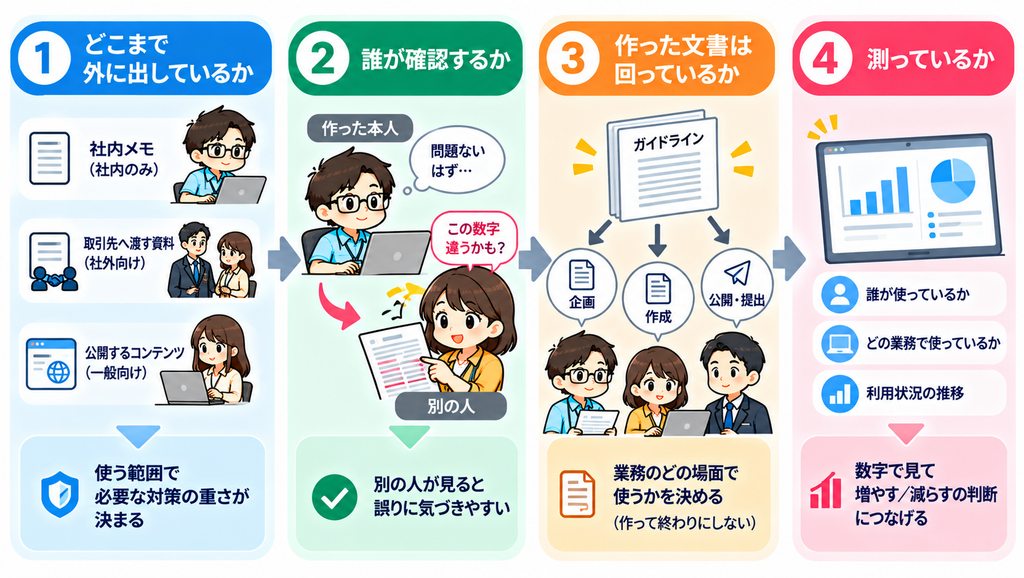
この4つは、順番にも意味があります。①で範囲が決まり、②③で仕組みが決まり、④で次の判断の材料が残ります。①を飛ばして②から始めると、要らない対策まで作り込むことになります。
生成AIの課題を減らす順番|外に出す前に決めること
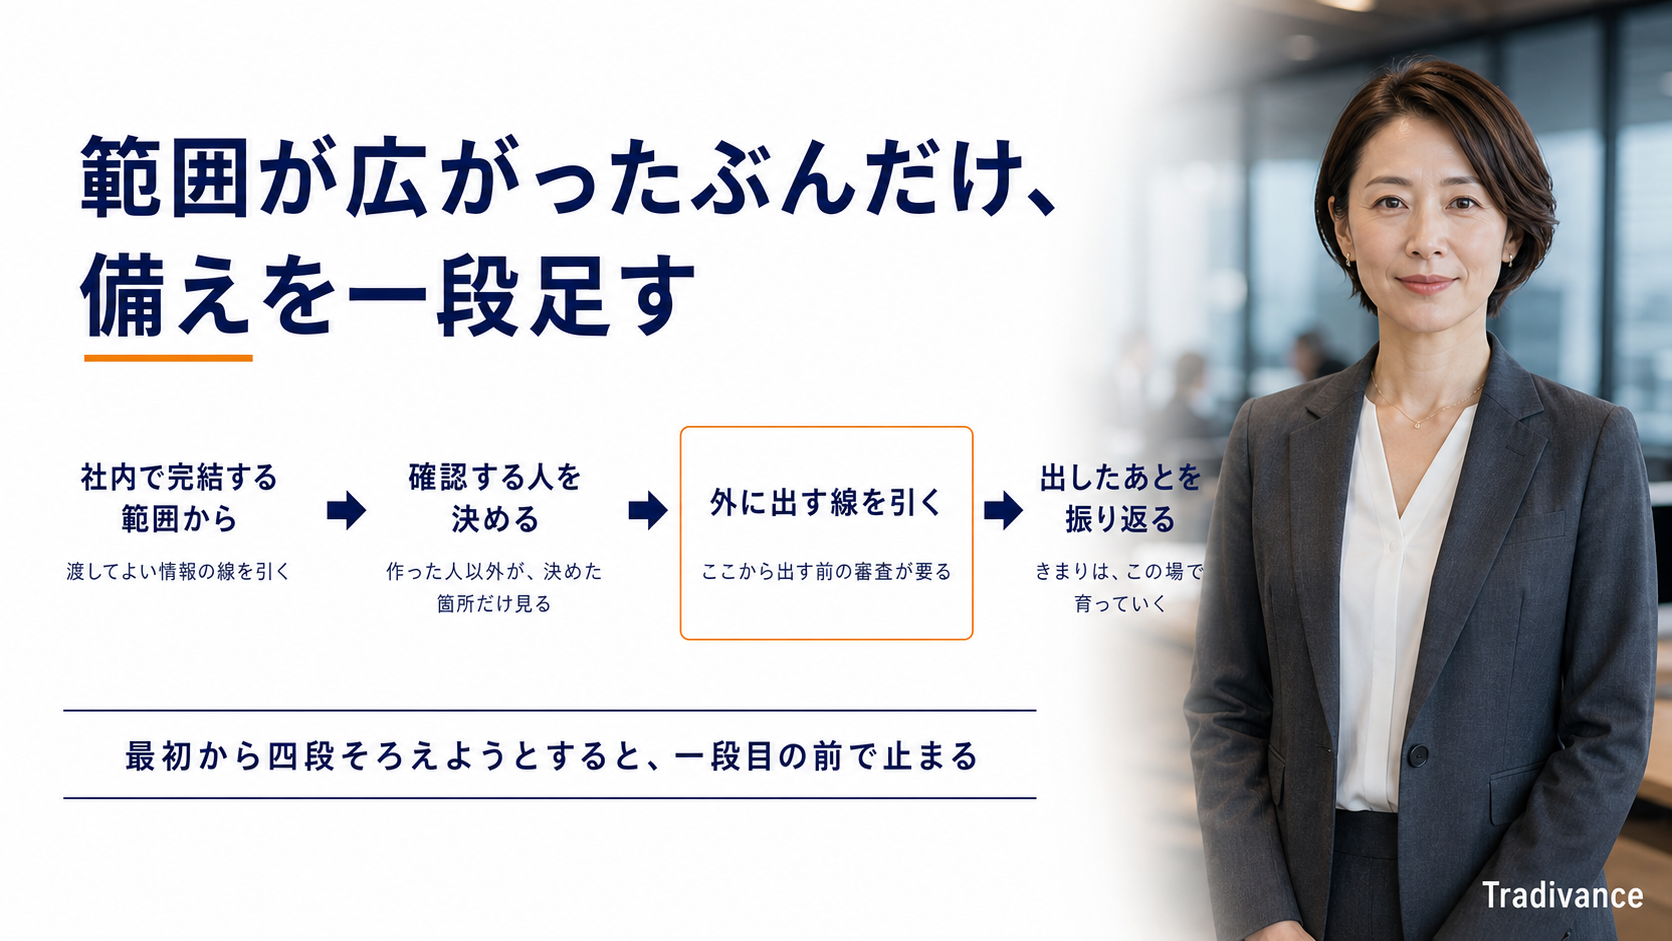
最後に、順番を整理します。すべてを同時に整える必要はありません。使う範囲に合わせて、要るものだけ用意していきます。
ここまで見てきたとおり、課題の重さはどこまで外に出しているかで変わりました。だとすれば、対策も同じ軸で足していくのが自然です。範囲が広がったぶんだけ、装備を1段足すという考え方です。
社内で完結する範囲から始める
白書で効果が実感されているのも、まず社内向けの業務です。入力してよい情報の線引きだけ決めれば動き出せます。この段階で審査体制を作り込むと、進む前に止まります。
確認する人を決める
作った人以外が、どこを見るかまで決めます。全文ではなく、数字・日付・固有名詞・条件に絞ると続きます。ここまでが社内利用の完成形です。
外に出す線を引く
顧客に触れる使い方へ広げるなら、ここで出す前の審査が要ります。白書で他の3か国が日本より高かったのが、この段階の仕組みです。広げると決めた時点で用意します。
出したあとを定期的に見る
出したものを振り返る場を、周期で決めておきます。これが「回す対策」の実体です。作った文書も、この場で参照されるようになります。
この4段は、使う範囲が広がったぶんだけ足すという設計です。最初から4段そろえようとすると、たいてい1段目の前で止まります。
逆に、1段目と2段目だけで止まっている状態も長くは続きません。社内で効果が出れば、外向きの仕事にも使いたくなるのが自然だからです。3段目が要るタイミングは、社内利用がうまくいった直後にやってきます。
当社がご一緒する場面でも、いま何段目にいるのかを確認するところから始めます。2段目にいる会社に審査体制の設計を持ち込んでも動きませんし、3段目に踏み出した会社に線引きの話だけをしても間に合いません。
生成AIの課題に関するよくある質問
日本企業で最も多い課題は何ですか?
総務省『令和8年版 情報通信白書』によると、日本企業が懸念するリスクとして最も回答が多かったのは「社内情報の漏洩などのセキュリティリスクがある」でした。次いで「出力結果の精度に問題がある」「著作権等の権利を侵害する可能性がある」の順です。調査は2025年度に実施されています。
海外の企業とは何が違うのですか?
白書によれば、米国・ドイツ・中国では「出力結果に倫理上不適切な内容や偏見が含まれる可能性がある」「個人情報の取り扱いなどプライバシーの侵害の可能性がある」の回答が日本より高い傾向にあります。白書は、他の3か国では企業内で完結する利用にとどまらず顧客向けの製品・サービスに活用されているため、審査や検証の体制が整備されつつあると説明しています。
ガイドラインを作れば対策として足りますか?
白書では、日本で最も多かった対策が「全社的な指針やガイドラインを整備している」で41.1%でした。一方で、他の3か国では導入段階の審査体制や導入後の定期的な評価・検証の回答が日本より高くなっています。文書を作ることと、それを回す仕組みを持つことは別だとお考えください。
出力の精度はどこまで信用できますか?
文章としての読みやすさは、内容の正しさを示しません。当社が現場で見てきたかぎり、誤りは数字・日付・固有名詞・条件といった点になっている情報に集中します。全文を読み直すより、この4種類に絞って確認するほうが続きます。なお誤りの発生率などの数値は、当社が一次情報を確認できていないため本記事では扱っていません。
著作権はどう考えればよいですか?
本記事では法解釈は扱いません。実務としては、どこまでを公開物とみなすか、公開物に使う場合は誰が確認してから出すか、迷ったときに誰へ相談するかの3点を先に決めておくことをおすすめします。3点目まで決めておかないと、迷った案件がすべて止まります。判断が要る場面は専門家にご確認ください。
AIのリスクは実際に増えているのですか?
IPAが2026年1月29日に公開した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「AIの利用をめぐるサイバーリスク」が3位に初選出されました。この順位は、研究者や企業の実務担当者など約250名からなる選考会の審議・投票で決まっています。現場の実感が反映された結果とお考えください。
中小企業でも同じ課題になりますか?
課題の項目は変わりませんが、使う範囲が社内で完結しているうちは、必要な対策も軽く済みます。人員が限られる場合ほど、審査体制のような重い仕組みを先に作らず、入力してよい情報の線引きと確認する人を決めるところから始めるほうが動きます。
どこから手をつければよいですか?
まず自社がどこまで外に出しているかを確認してください。社内で完結しているなら、入力してよい情報の線引きと、作った人以外が確認する仕組みの2つで足ります。顧客に触れる使い方へ広げると決めた時点で、出す前の審査と出したあとの検証を足していく順序が現実的です。
まとめ|生成AIの課題は「どこまで外に出すか」で変わる
2026年時点の公的データから、要点を4つにまとめます。
- 日本で最も多い懸念は社内情報の漏洩です。社内で使っているという事実の裏返しです
- 他の3か国は倫理とプライバシーが日本より高くなっています。顧客に触れる使い方をしているためです
- 日本の対策はガイドラインの整備が最多(41.1%)。審査と検証という回す仕組みは他国のほうが上です
- 脅威としても上位に入りました。心配は的外れではありません。足りていないのは仕組みのほうです
課題を数え上げても、順番は決まりません。決まるのはどこまで外に出しているかを確認したときです。社内で完結しているなら軽い装備で足りますし、顧客に触れるなら審査と検証が要ります。
本記事で見てきた3つの図表は、別々の設問でした。それでも心配の中身も、打っている対策も、期待している効果も、同じ一点を指していました。公的な調査を並べると、自社の位置がどのあたりかを他社と比べて確かめられます。
当社では、使い方の範囲を整理するところから、確認の体制づくりまでをあわせてご支援しています。
もし「今の使い方を見直したい」「今後の事業の広がりも見据えてきちんと検討したい」「ガイドラインは作ったが回っていない」という方は、お気軽に当社へご相談ください。これまでの実績や活用事例とあわせてご説明します。